La Solana Foundation ha presentado Microscope, una herramienta de código abierto con la que los equipos que operan programas e infraestructura crítica pueden inspeccionar, casi en tiempo real, lo que ocurre dentro de sus contratos on-chain. No es un producto de consumo ni un antivirus para wallets. Es utilidad de ingeniería, y precisamente por eso importa: buena parte de la confianza institucional en una red se construye con herramientas que nunca aparecen en un titular de portada.
El anuncio lo ha descrito la propia Solana Foundation como un enfoque de monitorización, no como un escudo automático frente a ataques. La distinción no es menor. Microscope permite a los operadores revisar instrucciones, transacciones y alertas, y conectar lo que ven con los flujos de trabajo habituales de un equipo de guardia. Lo que no hace es arreglar un programa vulnerable ni revertir una transferencia ya ejecutada.
Qué hace Microscope y por qué un explorador no basta
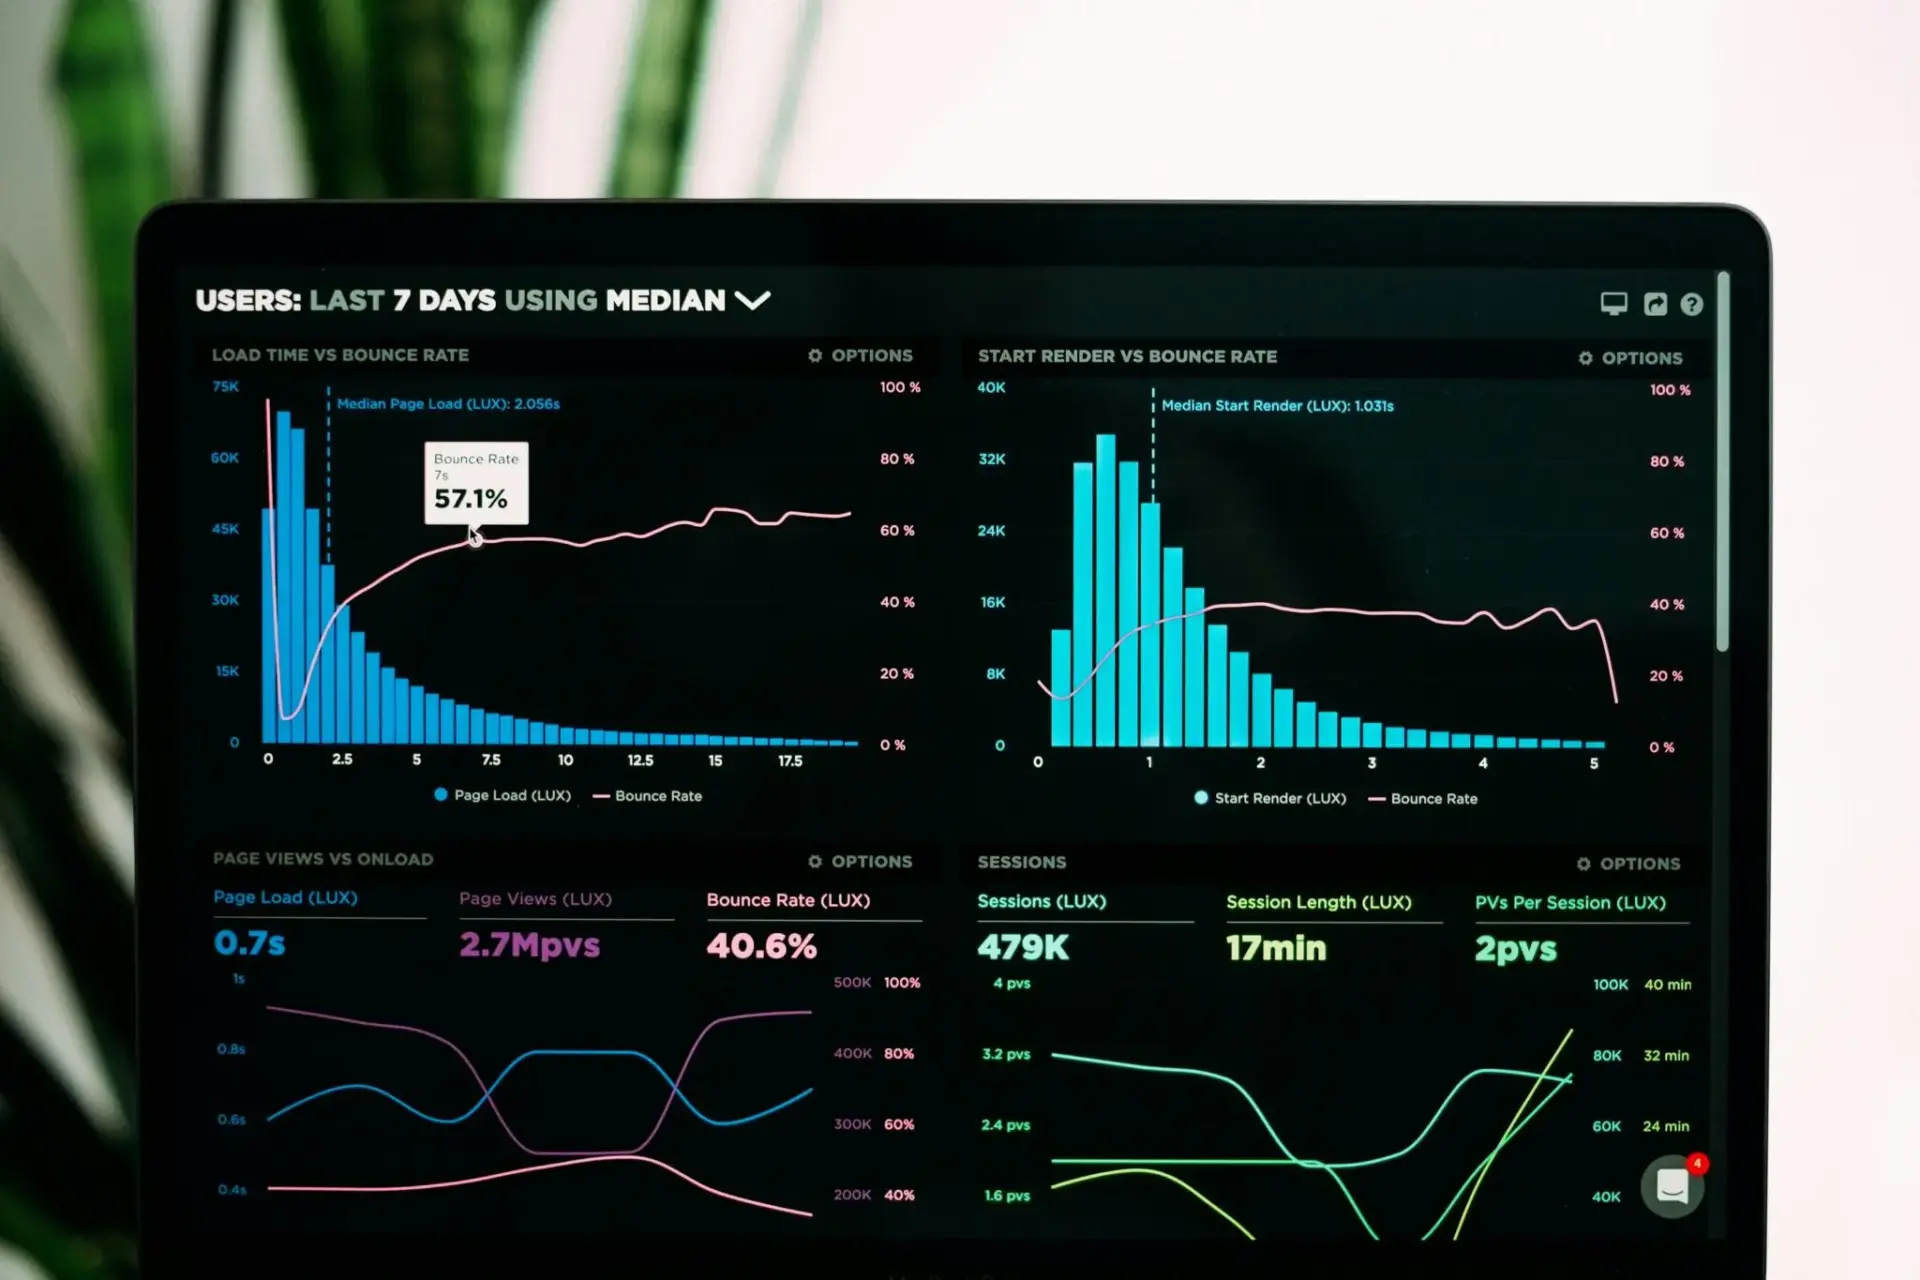
En una aplicación blockchain compleja, la actividad relevante suele esconderse dentro de instrucciones técnicas que un panel genérico no explica bien. Piensa en el explorador on-chain como el extracto de una cuenta bancaria: te enseña los movimientos, pero no te dice si el cargo de las 3:14 de la madrugada lo hizo tu proveedor de confianza o alguien que ha entrado con tus llaves. Microscope intenta cubrir ese hueco. Decodifica los eventos, los convierte en señales comprensibles y los enruta a las personas que pueden responder.
El kit es self-hostable, es decir, cada equipo puede instalar su propia instancia y controlar el acceso, la disponibilidad y el envío de avisos. Eso tiene ventajas claras para tesorerías, administración de contratos y detección de comportamientos operativos anómalos. También tiene un coste: si el servidor se cae o la integración se rompe, las alertas dejan de llegar. Nada de esto es plug-and-play.
A quién afecta: de la tesorería al equipo de DeFi
La herramienta apunta a tres perfiles concretos. El primero es la tesorería de un proyecto que mueve fondos de forma programada: un único movimiento erróneo puede ser irreversible. El segundo es el equipo de un protocolo DeFi —Jupiter, Kamino, Drift o cualquier otro— que necesite detectar comportamientos anómalos antes de que el problema crezca. El tercero es el operador de infraestructura, ese rol cada vez más común que mantiene nodos RPC, bots y servicios periféricos.
Para los tres, la propuesta es la misma: visibilidad de la instrucción completa, no solo del resultado final. Una operación que aparece correctamente en el balance puede haber pasado por una ruta que nadie autorizó. Detectarlo en segundos y no en días es la diferencia entre un susto y un quebranto.
Ver el dato no es lo mismo que entenderlo. La distancia entre ambas cosas se paga, casi siempre, en dinero perdido.
La lección de los drainers: avisar no es lo mismo que proteger
La historia reciente de la red ofrece un argumento incómodo a favor de Microscope. En los últimos años, los drainers —programas maliciosos que vacían wallets mediante firmas engañosas— se han convertido en uno de los vectores de pérdida más repetidos en Solana. La mayoría de esos incidentes no explotaron una vulnerabilidad del protocolo. Explotaron la incapacidad del usuario o del equipo de detectar que una firma autorizaba algo distinto de lo que parecía.
Hay un punto en el que la fundación resulta especialmente clara: una alerta no es un muro. Microscope avisa, pero no detiene la transacción. Si el umbral está mal calibrado, el equipo recibirá ruido hasta ignorarlo. Si la integración se rompe, el aviso no llegará. Y si no existe un procedimiento probado para responder, la alerta se queda en un mensaje sin consecuencias.
Existe otro precedente que ayuda a contextualizar. Tras el colapso de FTX en noviembre de 2022, el sector aprendió una lección sencilla: la transparencia on-chain no equivale a comprensión operativa. Los movimientos de fondos eran públicos y, aun así, muy pocos supieron leerlos a tiempo.
Las paradas de red de septiembre de 2021 y febrero de 2022 dejaron una enseñanza paralela: la velocidad de una cadena no sustituye la robustez de sus procedimientos. Firedancer, el segundo cliente validador de Solana que Jump Crypto desarrolla en C++, está llamado a mejorar la resiliencia técnica de la red. La resiliencia operativa, en cambio, se construye capa a capa, herramienta a herramienta.
El otro lado de la balanza es igual de relevante. Una herramienta autoalojable concentra en el propio equipo la responsabilidad de mantener su disponibilidad, su seguridad y sus credenciales. Mal configurada, puede convertirse en un punto único de fallo. En un ecosistema donde los bridges y los custodios han sufrido brechas serias, añadir un panel más a la pila operativa sin gobernanza detrás es una invitación al descuido.
Lo que queda por ver es la adopción real. El mejor indicador no será cuántos dashboards se desplieguen, sino cuántos equipos pueden demostrar que han reducido el tiempo de detección y que han cerrado incidentes antes de que escalaran. La documentación pública, los ejemplos de integración y los casos de uso verificables valdrán más que cualquier nota de prensa. Ahí se sabrá si Microscope es una capa operativa de verdad o un gesto de transparencia.
Para el inversor en SOL, el mensaje de fondo no es técnico, sino estratégico. Las redes que aspiran a custodiar capital institucional no se juzgan solo por sus transacciones por segundo, sino por la madurez de su capa de operación. Ese terreno se gana despacio, con utilidades discretas como esta. Y se pierde, también despacio, cuando alguien confunde publicar datos con entenderlos.