
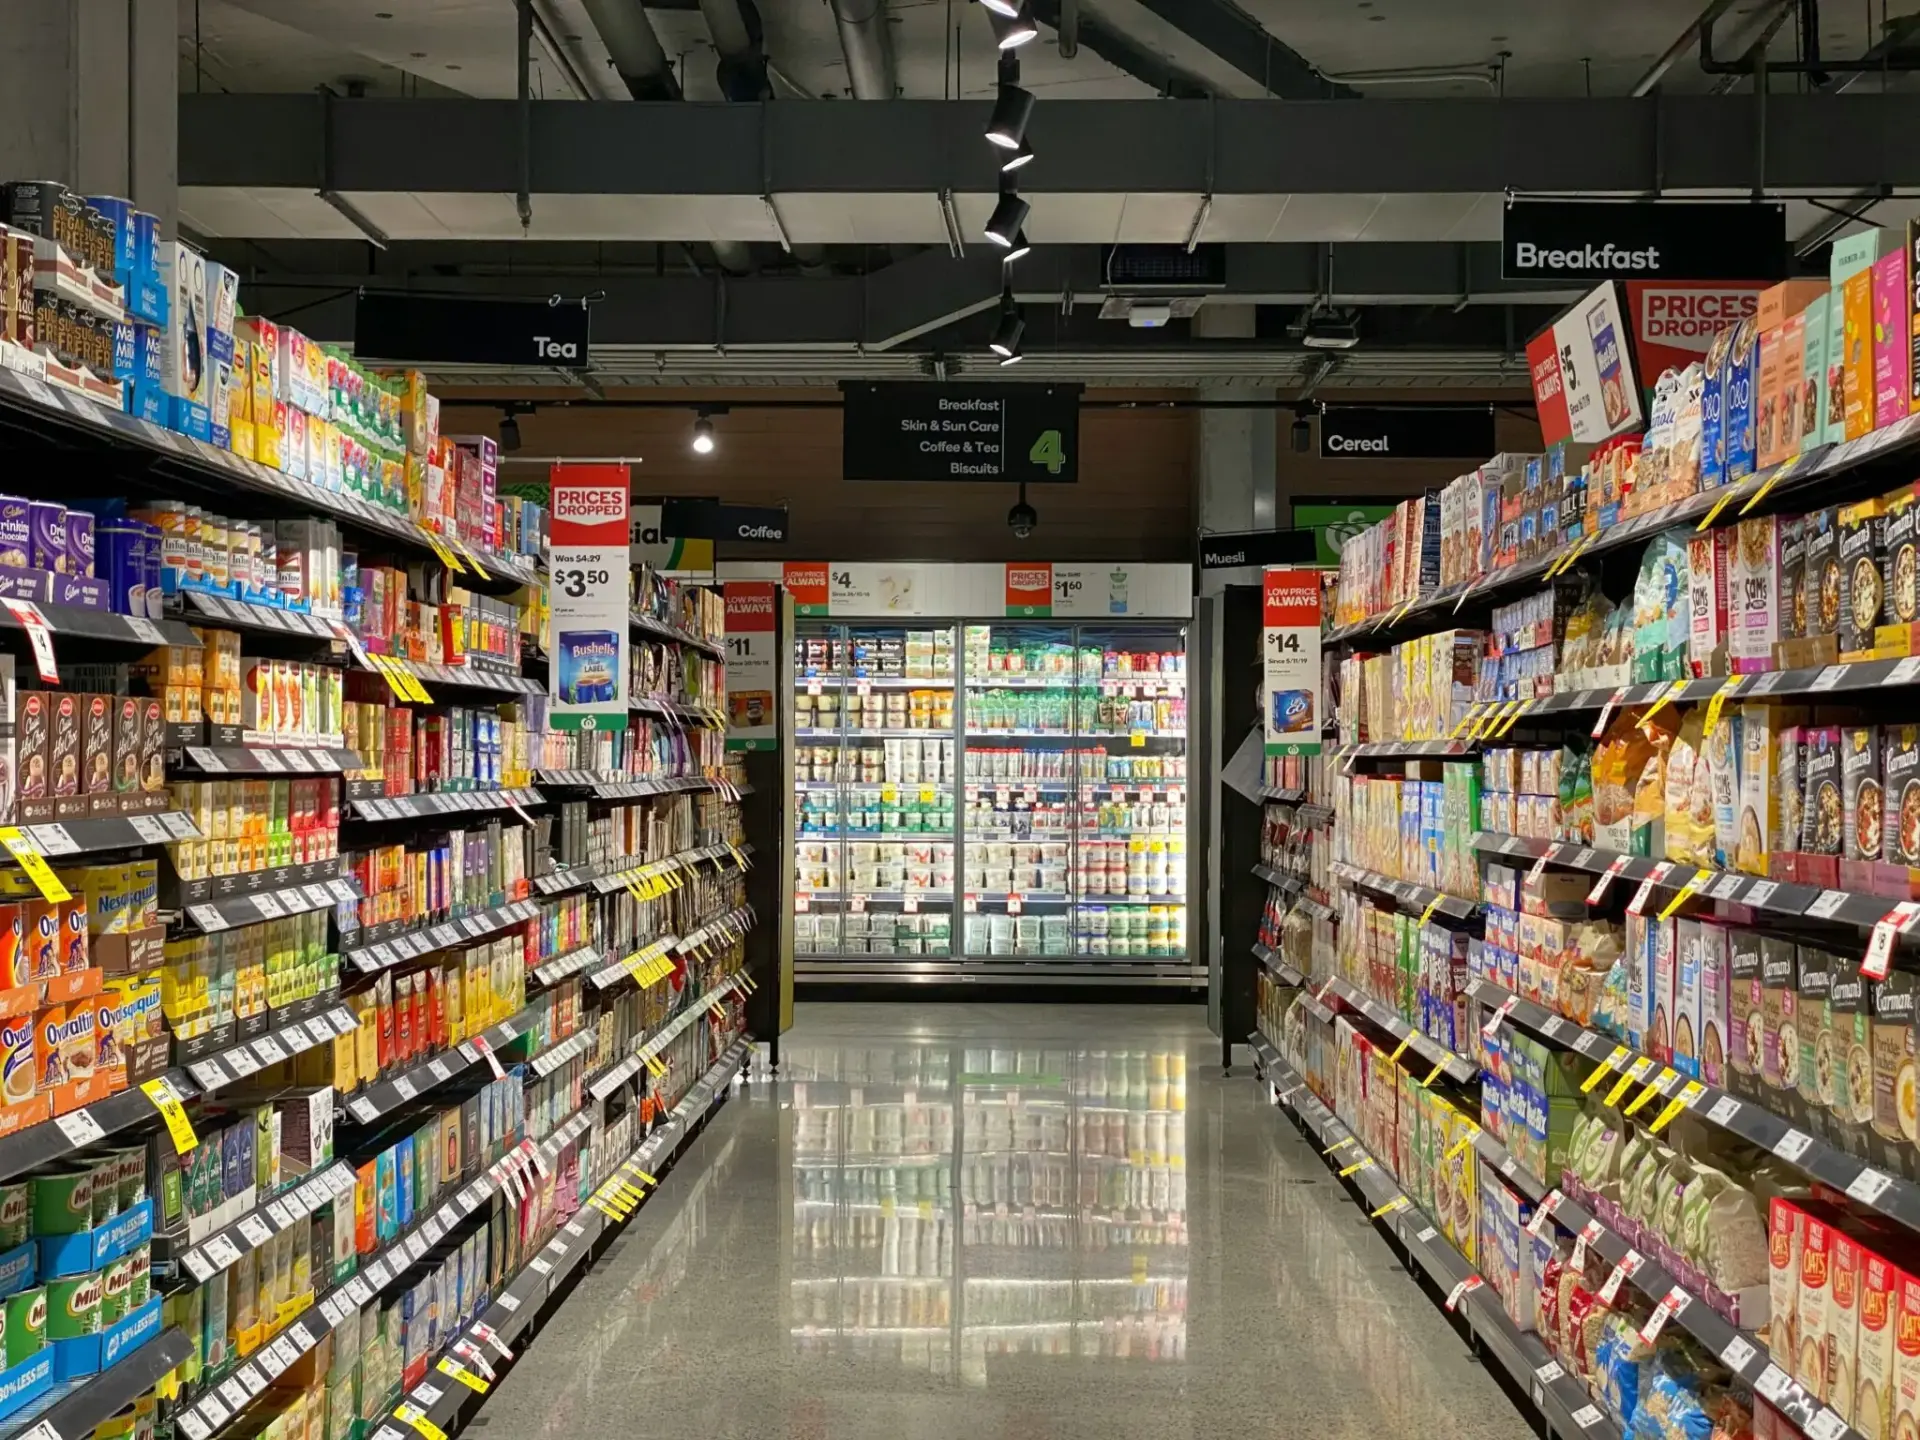
El ciberataque a supermercados en Bélgica y Suecia eleva las neveras a 50 grados y deja pérdidas millonarias. Las cadenas afectadas —ICA en Suecia y los grupos Ahold Delhaize, Carrefour y Spar en Bélgica— han perdido el género de decenas de establecimientos en una sola noche.
Claves de la operación
- Un golpe simultáneo en dos países ICA confirma varias tiendas afectadas en Suecia, mientras Ahold Delhaize suma más de 40 establecimientos en Bélgica, Carrefour 15 y Spar cinco.
- El tercer episodio en menos de un mes Hace tres semanas otro ataque provocó el deshielo de al menos 700 supermercados franceses, con daños en maquinaria y pequeños incendios.
- El Pentágono abre la vía de la intrusión remota Los fallos de refrigeración registrados este verano en bases militares estadounidenses se investigan ya como un ciberataque con el mismo patrón.
ICA confirma el ataque en varias de sus tiendas suecas. La compañía ha reconocido que la temperatura de refrigeradores y cámaras se elevó de forma remota hasta los 50 grados durante la noche, un rango que ningún equipo de frío comercial está diseñado para soportar. El resultado es género perdido, maquinaria dañada y tiendas que han abierto con media estantería vacía.
El testimonio del gerente de la tienda ICA de Sjöbo, en el sur del país, resume la impotencia del sector. Rickard Nilsson explicó a Aftonbladet, en declaraciones recogidas por el Financial Times, que no podían regular la temperatura ni cambiarla: ‘Está entrando aire caliente en los congeladores. Se ha estropeado todo’.
Más de 40 establecimientos de Ahold Delhaize en Bélgica han registrado el mismo patrón, a los que se suman 15 tiendas de Carrefour y cinco de Spar. El recuento provisional supera las 60 superficies comerciales entre ambos países, todas con un vector idéntico: el sistema de monitorización y control remoto de la refrigeración.
El episodio francés anticipó lo que ahora se repite. Tres semanas antes, un ataque similar provocó el deshielo rápido de al menos 700 supermercados en Francia y alcanzó a establecimientos de Países Bajos y Bélgica. Entonces las pérdidas se contaron en decenas de millones de euros, con reparaciones de maquinaria y pequeños incendios en algunos cuadros eléctricos.
La semana pasada, el Pentágono anunció que investiga como ciberataque los fallos registrados este verano en las cámaras frigoríficas de varias bases militares estadounidenses. El patrón fue el mismo: subida de temperatura sin explicación aparente. Los investigadores contactaron con las autoridades francesas para entender los fallos de refrigeración en Europa, según Reuters.
Nadie necesita reventar una nevera para hundir un supermercado: basta con subir dos números al termostato equivocado.
Sesenta tiendas, un mismo patrón: la cadena de frío como superficie de ataque
La arquitectura típica de una cámara frigorífica comercial combina sondas de temperatura, controladores con acceso remoto para el mantenimiento y paneles que reportan a un centro de datos central. Esa capa es lo que en la industria se llama tecnología operativa —operational technology— y casi nunca la gobierna el departamento de sistemas de la cadena: la administra el integrador de frío, el fabricante del compresor o la empresa de mantenimiento.
El coste no se limita al género perdido. Cada hora con la cámara fuera de rango obliga a vaciar, desinfectar y volver a enfriar la instalación, y en el caso francés se sumaron reparaciones de compresores y cuadros eléctricos. Para una cadena alimentaria europea que opera con márgenes netos de entre el 1% y el 3% sobre ventas, una noche de mermas en sesenta tiendas se come el resultado de varias semanas.
La directiva NIS2 incluye la distribución alimentaria entre los sectores esenciales. El texto europeo obliga a las grandes cadenas a notificar incidentes graves y a exigir garantías de seguridad a sus proveedores críticos, algo que en el gremio del frío rara vez se ha formalizado por contrato. El marco técnico de referencia que manejan los equipos de seguridad es el que publica la agencia europea ENISA, que lleva dos años advirtiendo del salto de la amenaza desde la caja registradora hacia la planta.
El Pentágono cambia el relato: de la avería al ciberataque
El cambio de relato importa más que el incidente en sí. Lo que durante meses se despachó como avería mecánica en instalaciones militares es ahora una investigación por intrusión, y el hecho de que los técnicos estadounidenses llamaran a Francia para entender los fallos europeos dibuja un mapa más ancho: el mismo tipo de acceso funcionó en bases del Ejército y en supermercados de tres países.
Ningún grupo ha reivindicado los ataques y no hay atribución pública. Las hipótesis que circulan van de la extorsión a la demostración de capacidad, y ninguna encaja del todo: un ataque de rescate busca cifrar datos, no estropear producto perecedero. La manipulación de temperatura no produce un mensaje, produce una pérdida contable.
España y la nevera conectada: el riesgo que no aparece en las cuentas
En España no consta que ninguna cadena haya notificado un episodio de este tipo, y ahí está parte del problema. La monitorización remota de frío está extendida en las grandes cadenas, desde Mercadona hasta DIA y Eroski, pasando por las filiales españolas de los grupos franceses y alemanes. Sin embargo, la seguridad de esos sistemas rara vez ocupa el mismo espacio en la memoria anual que la ciberseguridad de la tienda online o del pago.
Ahí hay negocio, y no solo riesgo. Telefónica Tech e Indra venden ya ciberseguridad industrial a través de sus áreas de servicios gestionados, con inventariado de dispositivos OT, segmentación de red y monitorización de planta. Para dos valores del IBEX 35 es una palanca pequeña en ingresos pero de margen alto, y el episodio europeo de este otoño es el mejor argumento comercial que van a tener en dos años. Indra, además, juega con ventaja en el terreno militar, donde el mismo tipo de sensor opera bajo normativa más estricta.
La contradicción es conocida: el presupuesto de seguridad se decide en el comité de sistemas y la nevera se compra en el comité de operaciones. Nadie une las dos facturas hasta que hay que tirar cuatro toneladas de producto. A eso se suma la letra pequeña de los seguros, donde la cobertura de daño físico derivado de un ciberataque sigue siendo materia de negociación entre aseguradoras y grandes cuentas, sin criterio uniforme en el mercado europeo.
La próxima cita para medir el daño llega en febrero de 2027, cuando Ahold Delhaize y Carrefour presenten sus cuentas anuales y detallen el impacto en mermas. Si el capítulo crece y la inversión en seguridad OT no lo hace, la conclusión será incómoda: el eslabón más débil de la distribución europea está en el termostato.








