El hackeo de Ledger mediante un chip oculto ha permitido robar más de 90 millones de dólares en criptomonedas a usuarios de Asia y Europa. El implante, escondido detrás de la pantalla de dispositivos vendidos por el revendedor CryptoBilis, capturaba las 24 palabras de recuperación de cada cartera y las enviaba al atacante por red celular. La compañía ha confirmado su existencia y sostiene que el problema se limita a esas unidades.
Conviene retroceder un paso para entender la gravedad. Una hardware wallet (una cartera física) es, en teoría, una de las formas más seguras de guardar Bitcoin y otras criptomonedas, porque mantiene las claves privadas fuera de ordenadores y móviles conectados a internet. El dispositivo guarda esa llave maestra dentro de un chip blindado y exige una confirmación física para firmar cualquier operación. El ataque descubierto en octubre de 2026 no rompió nada de eso. Atacó otro eslabón: la pantalla y, sobre todo, la cadena de suministro.
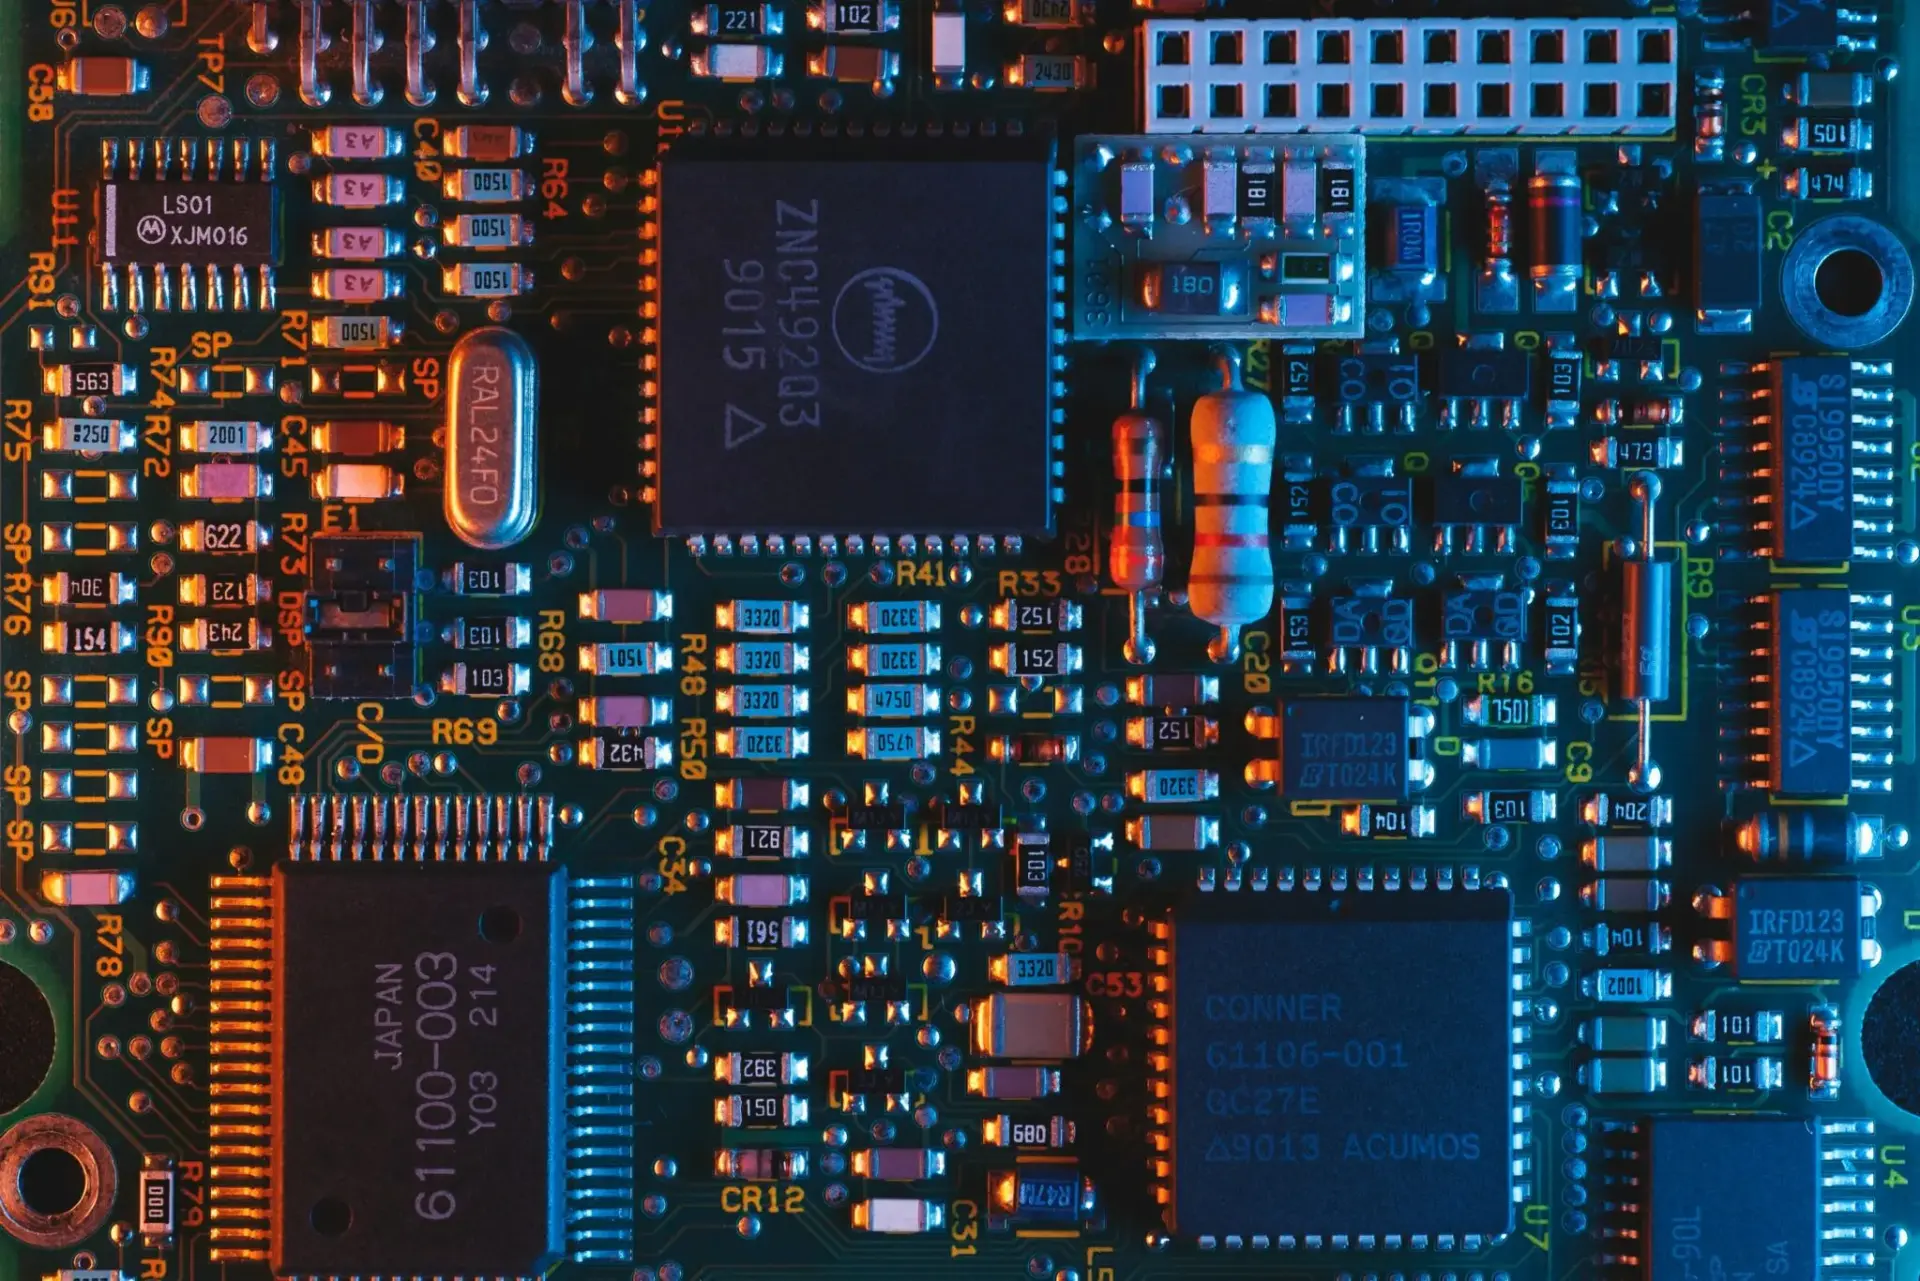
El primer indicio público llegó de una figura conocida en el sector. Mark Karpelès, antiguo consejero delegado de Mt. Gox, el exchange que quebró en 2014, encontró una pequeña placa adicional escondida detrás de la pantalla de un dispositivo aparentemente nuevo y bien precintado. Aquel hallazgo, documentado el 10 de octubre, encendió las alarmas: si el envoltorio exterior permanecía intacto, el usuario no tenía forma de saber que alguien había abierto el aparato antes de vendérselo.
Cómo funcionaba el chip oculto
Durante la configuración inicial de una cartera Ledger, el dispositivo genera una frase de recuperación de 24 palabras. Esa secuencia es, en la práctica, la llave maestra de todos los fondos asociados a la billetera: cualquiera que la conozca puede restaurar las claves en otro aparato y vaciar la cuenta sin necesitar el dispositivo original.
La investigación de Ledger determinó que los equipos manipulados incluían un circuito no autorizado colocado junto a la pantalla. El implante capturaba esas palabras mientras el usuario las veía durante la puesta en marcha y las enviaba después al atacante a través de conectividad LTE, usando una eSIM integrada (una tarjeta SIM soldada al propio circuito). Ni el sistema operativo ni las firmas de las transacciones se veían alterados, lo que explica por qué el aparato podía superar las comprobaciones habituales de autenticidad y seguir funcionando con normalidad.
El atacante no intentó forzar el chip seguro. Esperó a que el propio dispositivo mostrara al usuario la información necesaria para reconstruir la clave. Eso convierte la cadena de custodia física en parte del modelo de seguridad, algo que la mayoría de manuales de autocustodia pasa por alto.
La criptografía del aparato aguantó intacta. Lo que falló fue algo más terrenal: dar por hecho que la caja que sostienes es la que crees haber comprado.
De 80 bitcoins a más de 90 millones en pérdidas
Las primeras señales fueron robos difíciles de explicar. Varios propietarios denunciaron fondos desaparecidos pese a asegurar que nunca habían compartido sus frases de recuperación. El caso más llamativo: un usuario que perdió 80 bitcoins, valorados entonces en unos 6,6 millones de dólares, después de moverlos a una cartera Ledger nueva. Los fondos llegaron a la dirección el 29 de septiembre y salieron de ella en una sola operación el 9 de octubre.
Conforme aparecieron más direcciones vinculadas, las estimaciones se dispararon. La firma de análisis Bitquery cifró en unos 93,2 millones de dólares los fondos rastreados, mientras YFarmX elevó el cálculo hasta los 94,5 millones. Son cifras que conviene leer con cautela: Ledger ha confirmado el implante y su capacidad para capturar frases, pero eso no prueba que cada dólar identificado corresponda al mismo dispositivo o al mismo grupo de atacantes.
La transparencia de las blockchains permitió seguir parte del dinero y, en algún caso, intervenir a tiempo. Tether congeló alrededor de 10 millones de dólares en USDT vinculados a direcciones de la investigación. Los analistas detectaron además movimientos entre distintas redes y servicios, una táctica habitual para dificultar el rastreo.
El problema dejó de ser exclusivo del sudeste asiático cuando aparecieron reportes en Alemania. Un cliente aseguró haber comprado dos Ledger Nano X en distintas tiendas MediaMarkt y haber encontrado componentes electrónicos adicionales dentro de ambos. MediaMarktSaturn retiró productos Ledger de sus tiendas físicas y de sus plataformas online en varios mercados europeos como medida preventiva. Hasta el 14 de octubre no había pérdidas asociadas a ese caso. Otros fabricantes reaccionaron: OneKey expulsó a CryptoBilis de su red de revendedores y lanzó un programa para reemplazar los dispositivos vendidos por ese distribuidor.
Qué significa para quien guarda sus propias claves
Este episodio reabre un debate recurrente en el sector. Durante años, la promesa de la autocustodia ha sido la de eliminar intermediarios: nadie puede bloquear tus fondos si tú controlas las claves. La quiebra de Mt. Gox en 2014 y, más tarde, el colapso de FTX en 2022, cuando miles de clientes descubrieron que el exchange había usado su dinero sin permiso, empujaron a mucha gente precisamente hacia las carteras físicas. Ahora aparece una vulnerabilidad distinta: no dependes de un banco ni de un exchange, pero sí de que el objeto que compraste no venga manipulado de fábrica.
Los dos modelos siguen teniendo riesgos distintos, y ninguno desaparece. Un custodio institucional, como el que hay detrás de un ETF de Bitcoin, introduce riesgo de contraparte: confías en que esa entidad no quiebre ni actúe mal. La autocustodia traslada al usuario la responsabilidad por las claves, los dispositivos y los procedimientos. El caso CryptoBilis añade una tercera variable, la procedencia física del hardware, que hasta ahora se daba por descontada.
La lectura más útil, en mi opinión, no es abandonar la autocustodia, sino tratarla como lo que es: un proceso con eslabones que hay que vigilar. Comprar siempre al fabricante o a canales cuya cadena de distribución pueda verificarse, desconfiar de precios anormalmente bajos y evitar el hardware de segunda mano son precauciones básicas. Y si existe cualquier sospecha de manipulación, comprobar el software no basta: hay que generar una frase de recuperación completamente nueva. Cambiar el dispositivo y reutilizar las mismas 24 palabras no elimina el riesgo, porque el atacante que ya capturó la semilla conserva el acceso.
Ledger investiga ahora en qué punto de la cadena de suministro se modificaron los aparatos. Esa pregunta, quién tuvo acceso físico a los dispositivos y en qué momento, es la que determinará si el problema se cierra con CryptoBilis o si deja una lección más incómoda: en un sector construido para prescindir de intermediarios, todavía hay un eslabón que el usuario no puede verificar por sí mismo.